
csHostShield
Jeder Rechner mit eigenen Regeln
– Angriffswerkzeuge gesperrt
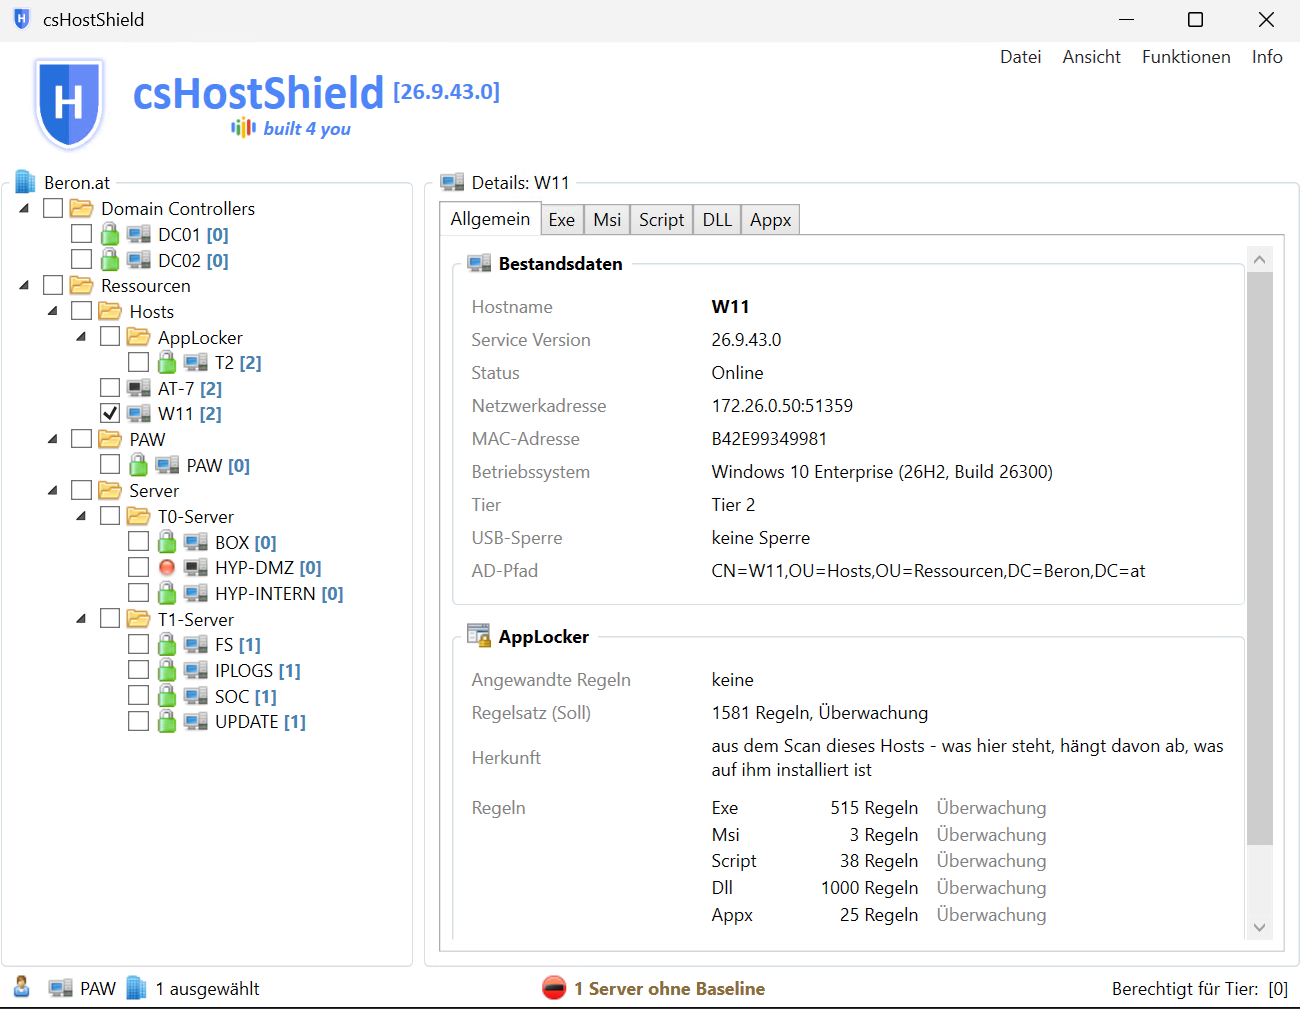
csHostShield legt mit AppLocker für jeden Rechner fest, was dort starten darf. Auf Arbeitsplätzen können Benutzer jedes installierte Programm weiter verwenden – gesperrt sind die Bordmittel von Windows, die Angreifer missbrauchen. Auf Servern dürfen Dienste nur starten, was dorthin gehört, denn genau diesen Weg gehen Hacker und Ransomware-Banden. Dazu kommt eine USB-Sperre je Rechner.
Der Sicherheitsexperte Sami Laiho stellt gern zwei Netzwerke gegenüber: eines, das lückenlos gepatcht wird, und eines, das nicht gepatcht wird, in dem aber nur erlaubte Programme starten dürfen. Welches ist sicherer? Seine Antwort: ganz sicher das zweite.
Nach einer Installation kann jeder Benutzer alles starten, was auf dem Gerät liegt – auch die Verwaltungswerkzeuge von Windows wie PowerShell und eine ganze Reihe weiterer Bordmittel. Angreifer verwenden bevorzugt genau diese: Sie müssen nichts mitbringen, was ein Virenschutz erkennen könnte, denn es liegt schon alles da. Dazu lassen sich viele Programme ohne Administratorrechte ins Benutzerprofil installieren oder starten direkt vom USB-Stick.
Regeln für jeden Rechner
csHostShield nimmt den Bestand jedes Rechners auf und erzeugt daraus seinen eigenen Regelsatz – für Programme, Installationspakete, Skripte, DLLs und Store-Apps. Jede Regel ist in der Oberfläche einsehbar. Fehlt etwas, das gebraucht wird, legen Sie die Regel direkt aus dem Protokoll der Verweigerungen an. Häufen sich Verweigerungen nach einem Programm-Update, meldet der Rechner von selbst, dass sein Regelsatz veraltet wirkt.
Musterregeln für viele Rechner – ideal für Schulen
In einem EDV-Saal sind die Rechner gleich ausgestattet. Sie stellen die Regeln an einem Muster-Rechner ein, speichern sie als Profil und wenden sie auf die übrigen Rechner an. Weicht ein Rechner vom Muster ab, warnt das Logbuch und nennt die Regeln, die vom Muster-Rechner abhängen.
Arbeitsplätze: Programme ja, Angriffswerkzeuge nein
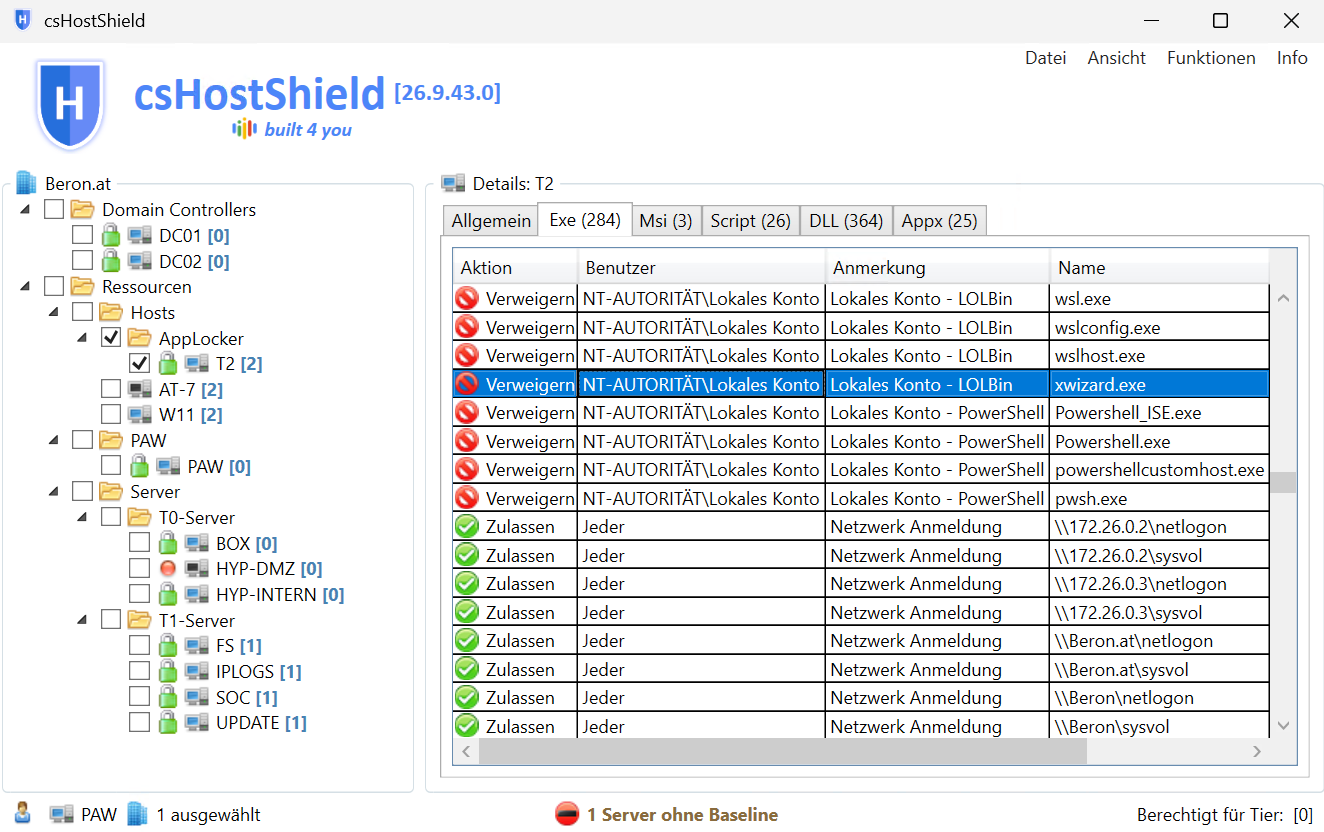
Auf Arbeitsplätzen gilt AppLocker für die Benutzer. Alles, was auf dem Rechner installiert ist, darf weiter gestartet werden – am Arbeitsalltag ändert sich nichts. Verweigert werden die Bordmittel von Windows, die Angreifer bevorzugt missbrauchen: die sogenannten Living-off-the-Land-Binaries und -Skripte (LOLBins, LOLScripts) und PowerShell. Programme, die sich ein Benutzer ins eigene Profil legt oder vom USB-Stick starten will, laufen nicht.
Server: Dienste unter Kontrolle
Auf Servern richtet sich AppLocker gegen den Weg, den Hacker und Ransomware-Banden gehen: Sie übernehmen einen Dienst und laden von dort ihre Werkzeuge nach. csHostShield lässt Dienste nur starten, was zum System und zu den installierten Programmen gehört; Skripte nur aus den Ordnern von Windows, den Programmordnern und SYSVOL. PowerShell und die übrigen LOLBins sind für Dienste gesperrt. Bevor die Regeln erzwungen werden, erklärt ein Hinweis, was davon betroffen sein kann.
Erst überwachen, dann erzwingen
Jeder Regelsatz beginnt im Überwachungsmodus: Nichts wird blockiert, aber jede Verweigerung, die es geben würde, wird festgehalten. Daraus ergänzen Sie die Regeln, wo etwas Legitimes fehlt. Bewährt hat sich ein Monat Überwachung – danach wird der Regelsatz erzwungen.
USB-Sperre je Rechner
Für jeden Rechner einzeln schalten Sie die USB-Sperre ein: Benutzer können dann nichts mehr auf USB-Sticks und andere Wechseldatenträger schreiben – über den Explorer genauso wenig wie über die Kommandozeile oder ein anderes Programm. Administratoren sind ausgenommen. Die Sperre schützt vor Datenabfluss über den Stick; Netzwerk, Cloud oder E-Mail deckt sie nicht ab.
Was csHostShield außerdem leistet
- Administratoren sind von den Sperren ausgenommen – über Gruppen, die Sie festlegen
- Wer welche Rechner verwalten darf, folgt dem Tier-Modell
- Die Fußzeile zeigt, was nicht stimmt: Rechner, die vom Soll abweichen, offene Aufträge, Server ohne Regelsatz
- Wer csGuard einsetzt, sieht dort auch die Verwaltungsaktivität in csHostShield
Was csHostShield nicht leistet
csHostShield ersetzt keinen Virenschutz. Es verhindert, dass unerwünschte Programme überhaupt starten – es analysiert nicht, was ein erlaubtes Programm tut. Beides zusammen ergibt den Schutz, keines allein.
Verfügbarkeit
csHostShield ist ein Add-on zu Cybershield – den drei Apps csJEA, csUpdatePro und csMonitor – und damit auch zu den iPack-Zero-Trust-Lösungen. Zu den Preisen