
iPLoginOut
Das Forensik-Werkzeug für Anmeldungen
– mit Risikoeinstufung jeder Sitzung
iPLoginOut ist das Forensik-Werkzeug für die Anmeldungen in Ihrer Domäne: Es zeichnet jede Anmeldung an der Konsole und per Remotedesktop zentral auf – aktuell und über Jahre zurück – und stuft jede Sitzung nach ihrem Risiko ein. Je weiter das angemeldete Konto reicht, desto höher die Stufe. So sehen Sie auf einen Blick, wo eine Administratoranmeldung Spuren hinterlassen hat, die ein Angreifer nutzen könnte.
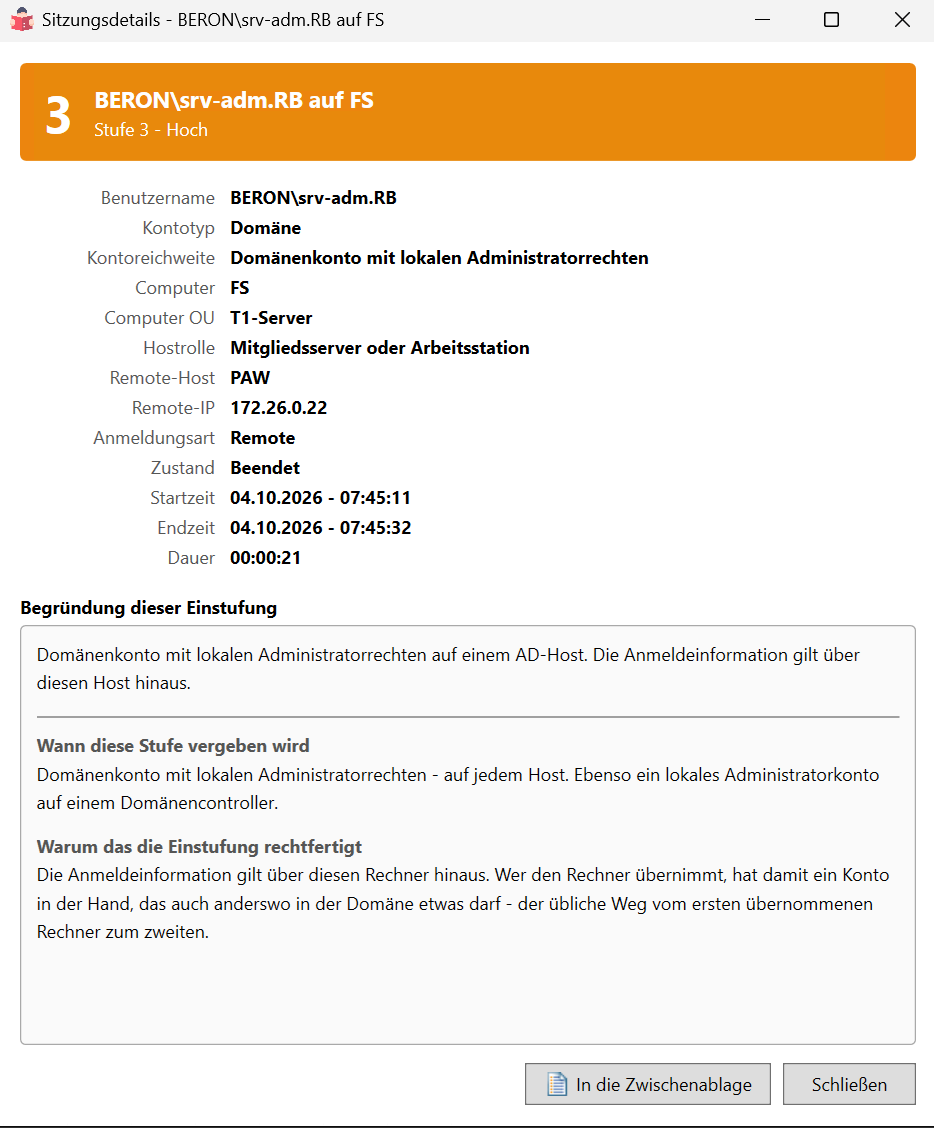
Will man nach einem Vorfall nachvollziehen, wer sich wann an welchem Rechner angemeldet hat, stößt man mit den Bordmitteln von Windows schnell an Grenzen: Das Sicherheitsprotokoll liegt auf jedem Rechner einzeln, es wird nach einiger Zeit überschrieben, und zu einer IP-Adresse steht oft kein Rechner- oder Benutzername. iPLoginOut zeichnet jede Anmeldung zentral auf – und behält sie, solange Sie wollen.
Forensik: Was iPLoginOut beantwortet
- Wer hat sich an welchem Rechner an einem bestimmten Tag oder in einem bestimmten Zeitraum angemeldet?
- Wer ist lokal oder per Remotedesktop angemeldet?
- Welche Sitzungen sind aktiv, und wann wurden die anderen beendet?
- Welche Konten waren an einem Gerät angemeldet, das kompromittiert wurde?
Risikoeinstufung jeder Anmeldung
Wer sich an einem Rechner anmeldet – an der Konsole oder per Remotedesktop –, hinterlässt dort seine Anmeldeinformation im Speicher. Wie gefährlich das ist, hängt davon ab, wie weit das Konto reicht. iPLoginOut stuft jede Sitzung in fünf Stufen ein:
- Stufe 0 – ein Standardbenutzer an einem gewöhnlichen Rechner
- Stufe 1 – ein Domänen-Administrator an einem Domänencontroller, dort, wo das Konto hingehört
- Stufe 2 – ein lokales Administratorkonto, oder ein Standardbenutzer direkt an einem Domänencontroller
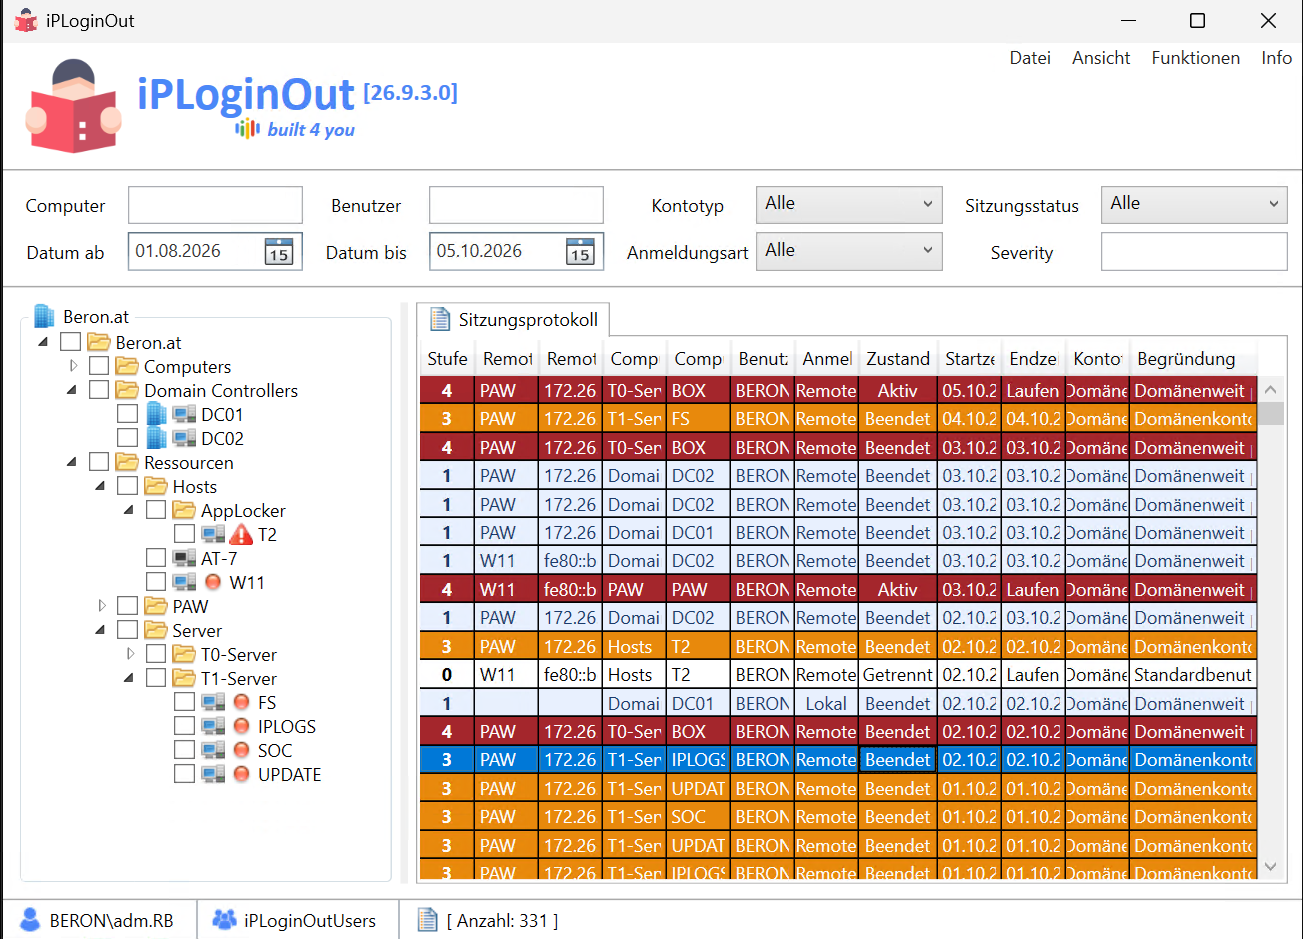
- Stufe 3 – ein Domänenkonto mit lokalen Administratorrechten: Die Anmeldeinformation gilt über diesen Rechner hinaus
- Stufe 4 – ein Domänen-Administrator an einem Rechner, der kein Domänencontroller ist: der klassische Weg vom ersten übernommenen Arbeitsplatz zur ganzen Domäne
Jede Stufe steht farbig im Sitzungsprotokoll und mit einer Begründung im Klartext – die Farbe geht im Ausdruck verloren, die Begründung nicht. Fehlen die Daten für eine Bewertung, sagt iPLoginOut das ausdrücklich, statt Entwarnung zu geben.
Zu jeder Sitzung die Begründung
Ein Doppelklick auf eine Sitzung öffnet ihre Detailkarte: Konto und seine Reichweite, Rechner und Herkunft, Anmeldungsart, Beginn, Ende und Dauer. Darunter steht, warum die Sitzung so eingestuft ist, wann diese Stufe vergeben wird und was sie rechtfertigt. Mit einem Klick ist alles in der Zwischenablage – etwa für einen Bericht nach einem Vorfall.
Was iPLoginOut außerdem zeigt
- Im AD-Baum sind Rechner mit Sitzungen der Stufe 3 oder 4 markiert
- Eine getrennte, aber nie abgemeldete Sitzung eines Administrators wird hervorgehoben – ihre Anmeldeinformation liegt weiter im Speicher des Rechners
- Filter nach Rechner, Benutzer, Zeitraum, Kontotyp, Anmeldungsart, Sitzungsstatus und Stufe
- Ohne Aufbewahrungsfrist bleibt jede Sitzung erhalten und ist auch nach Jahren noch auswertbar
- Das Protokoll sehen nur Mitglieder einer eigenen AD-Gruppe
Ein Fall aus der Praxis
An einer Schule steckte auf der Rückseite eines Lehrergeräts monatelang ein USB-Keylogger, der die Eingaben über WLAN weitergab. Als er gefunden war, lautete die entscheidende Frage: Welche Konten sind kompromittiert? Mit iPLoginOut war das in wenigen Minuten beantwortet – wer sich in diesem Zeitraum an genau diesem Gerät angemeldet hatte, stand im Protokoll.
Der nächste Schritt: csMonitor
iPLoginOut ist das Anmeldeprotokoll aller iPack-Editionen. Für iPack Zero Trust und Cybershield gibt es zusätzlich csMonitor: Es bewertet auch, welche Anmeldeinformation tatsächlich auf dem Rechner zurückbleibt, kennt das Tier-Modell mit den Administrator-Arbeitsstationen, erkennt Remote PowerShell und meldet neue Befunde sofort. Beim Umstieg übernimmt csMonitor die gesamte Anmeldehistorie aus iPLoginOut.
Verfügbarkeit
iPLoginOut ist in allen iPack-Editionen enthalten. Zu den Preisen